Волна сбоев в США из-за спешных патчей: почему legacy-системы не выдерживают темп обновлений и что делать командам на VB6 и .NET Framework
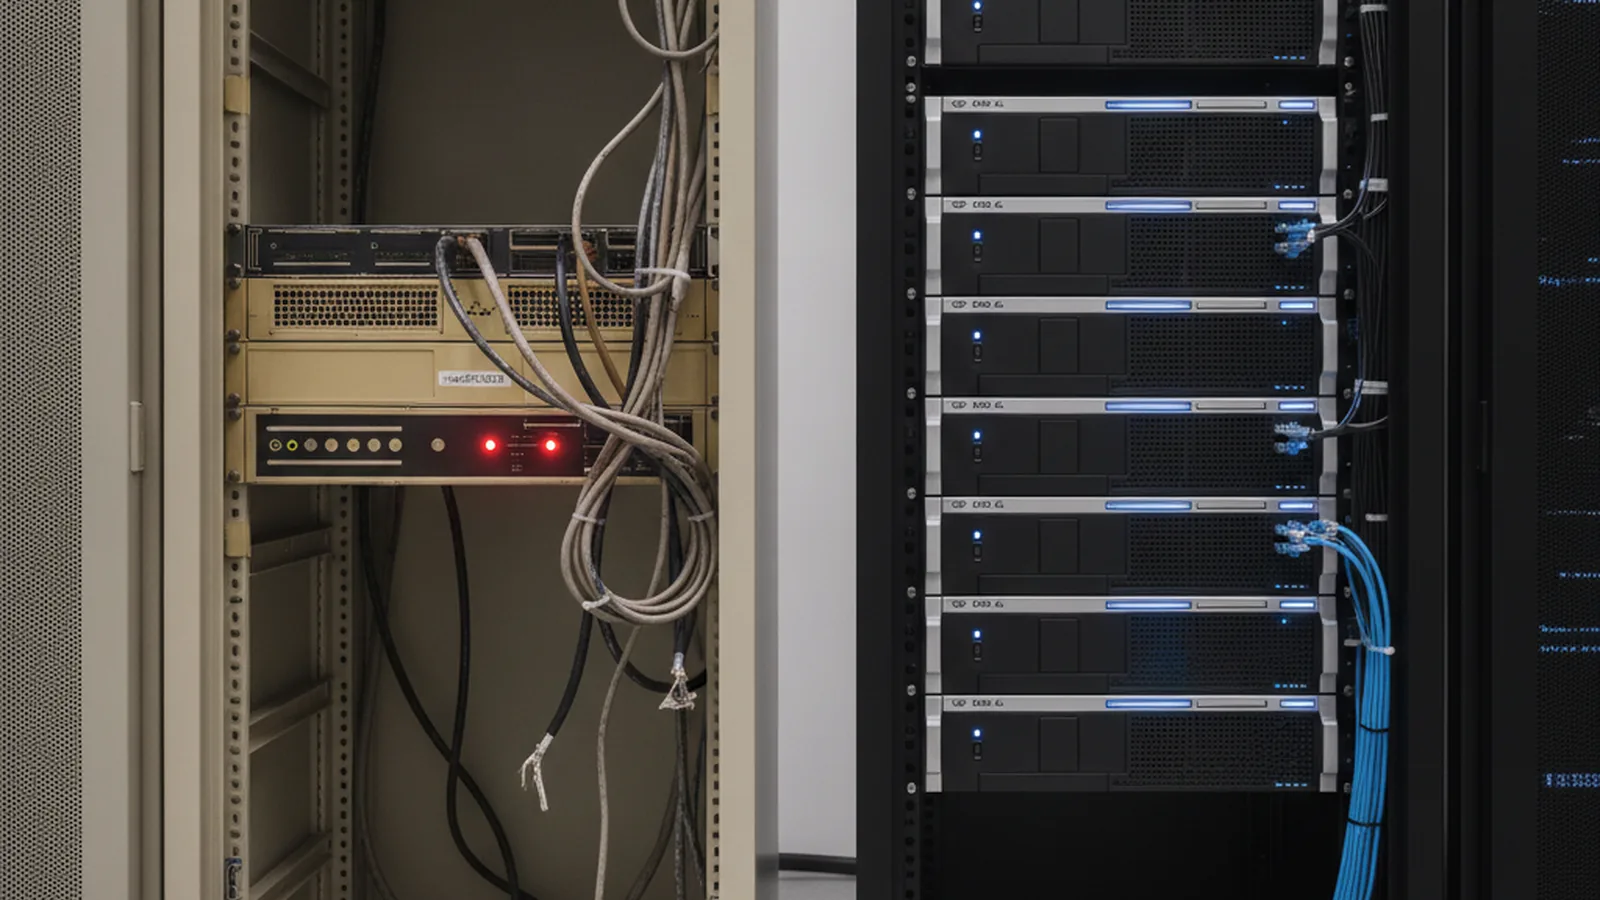
18 ноября администрация США и руководство разведки объяснили серию сбоев последней недели: остановку полётов FAA, проблемы в Microsoft 365, у банка JPMorgan Chase и во внутренней сети АНБ. По их словам, это не кибератака, а следствие того, что системы патчат и обновляют в небывалом темпе. Командам, которые сопровождают приложения на VB6, VB.NET и ASP.NET Web Forms, стоит сделать вывод: старую систему может уронить само исправление уязвимости.
Об этом сообщили ABC News и CyberScoop. Директор Национальной разведки Джей Клейтон назвал инциденты «отдельными сбоями, связанными с обслуживанием и техническими изменениями». По его словам, «темп установки патчей и обновления систем растёт».
Безопасно ставить исправления на старый стек — отдельная дисциплина: поэтапная выкатка, мониторинг, план отката. Что входит в такое сопровождение после релиза, подробно разобрано в материале про SRE-поддержку от YuSMP Group.
Что произошло и чем объясняют сбои?
За несколько дней середины ноября в США отказали сразу несколько крупных систем. Список, который приводят ABC News и The Next Web:
- FAA — общенациональная остановка вылетов;
- Microsoft 365 — сбой почты Outlook у миллионов пользователей;
- JPMorgan Chase и ещё несколько банков — проблемы с доступом клиентов;
- АНБ — сбой системы обмена секретной информацией во время «планового обслуживания»;
- Apple — перебои iCloud и Apple Pay.
Высокопоставленный представитель администрации сказал ABC News: «Эти инциденты — результат обновления систем, установки патчей, замены оборудования». Госсекретарь Марко Рубио заявил, что страна «не находится под системной атакой».
Почему ИИ ускорил патчинг и при чём тут старые системы?
Сенатор Марк Уорнер, зампред разведкомитета Сената, связал сбои с ИИ. По его словам, ИИ позволяет находить уязвимости «в огромном числе систем с беспрецедентной скоростью». Это заставляет компании и ведомства ставить исправления немедленно, «часто все одновременно», и создаёт «огромную нагрузку на системы, которые не рассчитаны на такой темп изменений».
The Next Web со ссылкой на The Washington Sun пишет, что руководители банков с Уолл-стрит и АНБ объяснили конгрессменам сбои поспешными исправлениями уязвимостей, найденных ИИ. Там же приводится оценка: за последний месяц Microsoft закрыла около 1400 уязвимостей против примерно 170 годом ранее. Сама TNW оговаривает, что не проверяла этот отчёт независимо.
Есть и скептики. Исследователь безопасности Кристиан Бек считает, что публичных доказательств связи сбоев со спешными обновлениями нет.
В Конгрессе тем временем внесли двухпартийный законопроект ROOT CAUSE Act: он создаёт при CISA совет по расследованию крупных инцидентов.
Чем темп патчей опасен для приложений на VB6, VB.NET и Web Forms?
Типичная legacy-система уязвима к такой волне сразу с трёх сторон:
- Нет тестов. Регрессию после обновления Windows, Office или .NET Framework проверяют вручную, если проверяют вообще.
- Скрытые зависимости. OCX, COM-библиотеки, драйверы принтеров и старые провайдеры данных ломаются от системных патчей, а не от изменений в вашем коде.
- Нет отката. Сервер с IIS и Web Forms годами живёт без образа и описания конфигурации, поэтому вернуть его в рабочее состояние после неудачного патча долго.
Ноябрьский поток исправлений уже большой: в обзоре ноябрьского Patch Tuesday мы разбирали дыры в Excel, Access и Outlook. А история с остановкой полётов FAA показала, как одна замена узла в старой сети кладёт всю систему.
Как ставить патчи на legacy без простоя?
- Составить список компонентов, которые задевают патчи: версии Windows Server, IIS, .NET Framework, Office, сторонние OCX и драйверы.
- Поднять тестовый контур, похожий на прод, и ставить обновления сначала туда.
- Делить выкатку на волны: тестовая группа, часть пользователей, остальные. Microsoft описывает такой подход в руководстве «Создание плана развертывания».
- Перед каждой волной делать снимок или образ сервера и проверять, что из него реально восстановиться.
- Написать хотя бы дымовые автотесты на ключевые сценарии и запускать их после каждого обновления.
Как собрать для старого проекта сборку и автопроверки, мы показывали в статье про CI/CD для .NET Framework и VB.NET, а с чего начать тесты — в материале про модульное тестирование legacy-кода на VB.NET.
Вопросы о волне сбоев
Были ли ноябрьские сбои в США кибератакой?
По заявлениям администрации США и директора Национальной разведки Джея Клейтона на 18 ноября 2026 года, признаков скоординированной или государственной атаки не найдено. Официальная версия: сбои связаны с обслуживанием, обновлениями и установкой патчей.
При чём здесь искусственный интеллект?
По словам сенатора Марка Уорнера, ИИ позволяет находить уязвимости в огромном числе систем с беспрецедентной скоростью. Компании и ведомства вынуждены ставить исправления сразу и часто все одновременно, и системы, не рассчитанные на такой темп изменений, не выдерживают нагрузки.
Значит, патчи лучше откладывать?
Нет. Откладывать исправления опасно: уязвимости находят всё быстрее. Задача в том, чтобы ставить патчи безопасно: поэтапно, с тестовым контуром, мониторингом и готовым планом отката.